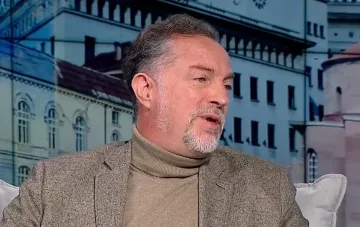
Бомбените заплахи, които разтърсиха България и други европейски държави, може да се окажат част от много по-мащабна операция за дестабилизация на континента. Зад тях според експерта по киберсигурност Явор Колев може да стои Русия, която има интерес, ресурси и опит в подобни действия.
Бившият ръководител на отдел „Киберсигурност“ в ГДБОП предупреди пред Нова телевизия, че целта не е непременно извършването на реални нападения, а всяването на страх и проверката на готовността на европейските институции. Той обърна внимание и на друга тревожна тенденция - повтарящите се кибератаки срещу хладилните системи на големи търговски вериги.
Три въпроса водят към Русия
Поредицата от сигнали за взривни устройства в самолети, училища и обществени сгради повдига въпроса дали става дума за отделни инциденти, или за организирана кампания. Според Явор Колев отговорът трябва да се търси чрез анализ на интересите, възможностите и досегашните действия на потенциалните извършители.
„Има повод да се притесняваме от бомбените заплахи. От една страна, трябва да разглеждаме тези атаки не само като инциденти, които се случват случайно, а да си зададем няколко въпроса. Кой има интерес от дестабилизация в Европа, кой има ресурса и какъв е опитът им да го направят“, заяви експертът в предаването „Събуди се“.
Според него отговорите на тези въпроси насочват към Москва. Колев припомни и бомбените заплахи срещу училища в началото на октомври, които засегнаха не само България, но и Италия и други европейски държави.
„Въпреки че към настоящия момент няма резултати от разследванията, включително по отношение на заплахите от началото на октомври към училища не само в България, а и в Италия и в много европейски държави. Това е държава, която разглежда Европа като враждебна“, коментира той.
Страх, паника и изпитание за службите
По думите на Колев подобни действия могат да преследват няколко цели едновременно. Освен да предизвикат тревога сред населението, те позволяват да се проследи реакцията на полицията, службите за сигурност и останалите институции.
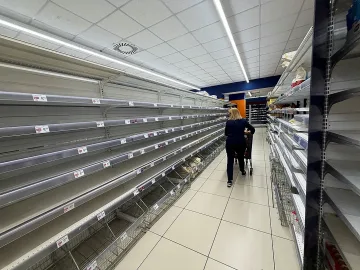
Експертът свърза тази опасност и с кибератаките срещу хладилното оборудване на супермаркети в европейски държави. След първите случаи през октомври последваха нови нападения със сходни последици.
„Виждаме, че нямат готовност. При случая с хладилниците, въпреки че това се случи в началото на октомври, сега се повтаря тази атака и тя води до същия ефект“, заяви Колев.
Според него още при първите подобни инциденти е трябвало да бъде организирана по-бърза координация между европейските институции.
„Органите за киберсигурност трябваше още тогава да предприемат действия за информиране на всички потенциални жертви в други страни от ЕС, за да предприемат мерки“, подчерта експертът.
Защитени ли са българските супермаркети
Явор Колев коментира и възможността подобни кибератаки да засегнат големите търговски вериги у нас. Той предположи, че компаниите вече са обърнали внимание на случващото се в Европа и са предприели необходимите мерки.
„Големите хранителни вериги са чули по новините, ако не са го разбрали от органите за киберсигурност, че има такъв проблем и трябва да предприемат мерки“, посочи той.
По отношение на българските служби Колев отбеляза, че страната развива възможностите си за противодействие на киберзаплахите и участва в общата европейска система за сигурност.
„Инвестира се в сферата на киберсигурността, развиват се и органите, които отговарят за нея. Държавата ни е част от европейската система за сигурност и сме на европейско ниво. Никога не е достатъчно и все повече трябва да се инвестира в киберсигурност“, заяви Явор Колев.